DashClaw:治理运行时强制执行自主AI代理的批准
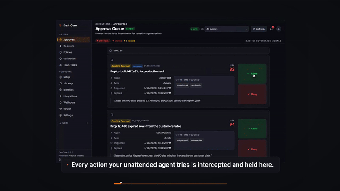
DashClaw,来自Ucsandman,是一个治理运行时,为使用模型上下文协议(MCP)的自主AI代理提供审批层。它拦截代理活动以暂停风险操作并要求人类同意,同时生成合规性和调试所需的审计准备记录。该应用程序将政策检查与一键批准和持久审计跟踪配对。旨在为需要可执行监督的AI开发人员、DevOps工程师和部署无人值守代理的安全团队提供支持。
你实际上可以用它做什么任务?
该应用程序针对长时间运行的代理任务的无人运行问题,特别是防止未经审查的操作,例如生产部署或批量数据删除在没有审查的情况下完成。它在协议边界处操作,因此尝试产生外部影响的代理会被阻止,直到人类审查所提议的更改。这个重点使其适合于那些不受控制的代理操作可能导致操作或合规危害的场合。
它在多大程度上可靠地阻止风险代理操作?
失败关闭强制执行是该应用程序的核心,如果政策条件未满足,则默认阻止未经授权或高风险的操作。政策评估在执行之前进行,每个治理决策都记录在一个耐久的、签名的分类账中,旨在进行审计和调试。这些特性使得运行时更倾向于预防控制,而不是事后补救。
它需要什么输入和环境?
运行时与MCP兼容的主机和客户端原生集成,开发者文档明确与Claude Code、Codex和Hermes等客户端的兼容性。本地执行需要Node.js环境,而云治理使用Postgres数据存储(示例名称为Neon)。自托管选项包括Docker或云部署,提供的SDK支持自定义代理集成。
在开发者工作流程中运行它是否实际?
该应用程序通过Discord或网络仪表板提供一键远程批准,以减少分布式团队中的批准摩擦。该工作流程假设有可用的人类批准者和Node.js及Postgres组件的操作路径。该工具在MCP开发者社区中被认可为将治理控制引入代理管道,因此它适合那些准备在发布过程中增加政策审查和审计责任的团队。
最适合愿意承担治理和运营开销的团队
DashClaw 是一个以安全为首要考虑的选项,适用于部署自主代理的 AI 开发和安全团队,并需要可执行的监督,这通过其协议级治理方法和社区认可得以体现。没有建立政策流程或运营能力的团队应预期会面临整合负担。准备管理治理工作流的组织可以获得可执行的控制;而其他组织可能会发现运营需求与原型使用不成比例。